【連載】佐野正弘のITインサイト 第234回
通信障害に不正アクセス、ドコモでトラブルが相次ぐのはなぜか
Share


2026年11月4日に増収増益の決算を発表し、さらに業績の上方修正を打ち出すなど、業績回復を鮮明に打ち出したNTTドコモ。だがその翌日、同社を巡り大きなトラブルが、しかも立て続けに発生している。
その1つが、外部からの不正アクセスによって個人情報の流出が発生したこと。同社の「ドコモオンラインショップ」や「My docomo」が不正アクセスの被害を受けたことが明らかになり、その影響によって情報流出が確認されたのは、個人・法人合わせて最大で29万4,839件とされている。
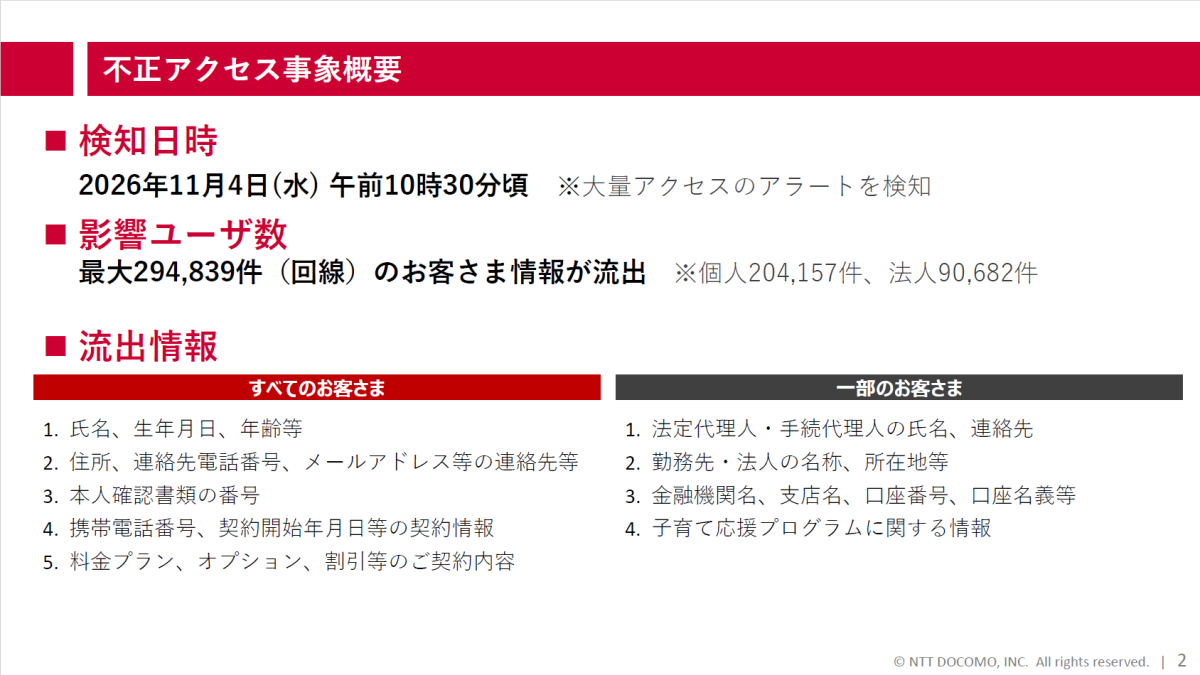
対象者は氏名や生年月日、契約内容や本人確認書類の番号、料金プランなどが流出したほか、一部の顧客に関しては法定代理人や勤務先、金融機関の口座番号なども流出したとのこと。ちなみに本人確認書類とは、一般的に運転免許証やパスポートなど、本人確認をする際に使用する番号を指す。
ただ、今回流出したのは番号だけで、どの書類の番号かという情報は含まれていないとのこと。また、マイナンバーカードの画像や番号は保持しておらず、流出はしていないという。
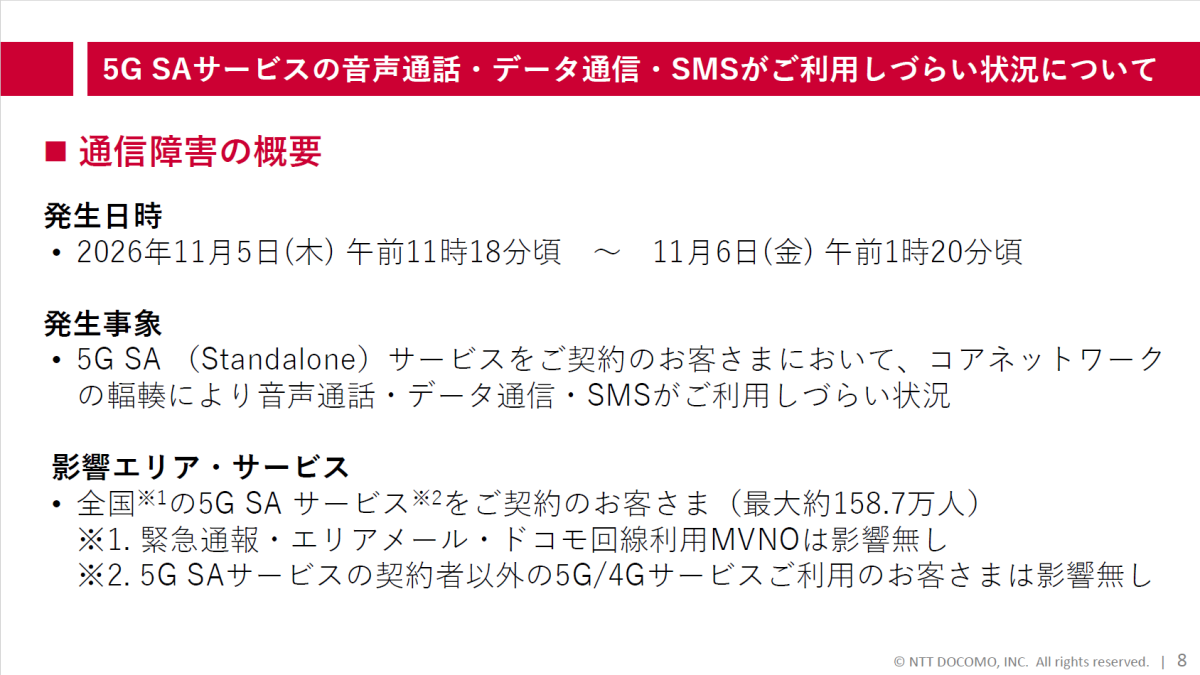
もう1つが通信障害で、5Gのネットワーク単独で通信ができる「5G SA」の契約者が、音声通話やデータ通信、SMSなどが利用しづらい状況が発生。2026年11月5日の午前11時18分頃から、翌11月6日の午前1時20分頃までと長時間にわたって通信障害が続いたが、個人情報流出とは違ってこちらはサイバー攻撃の影響によるものではないという。
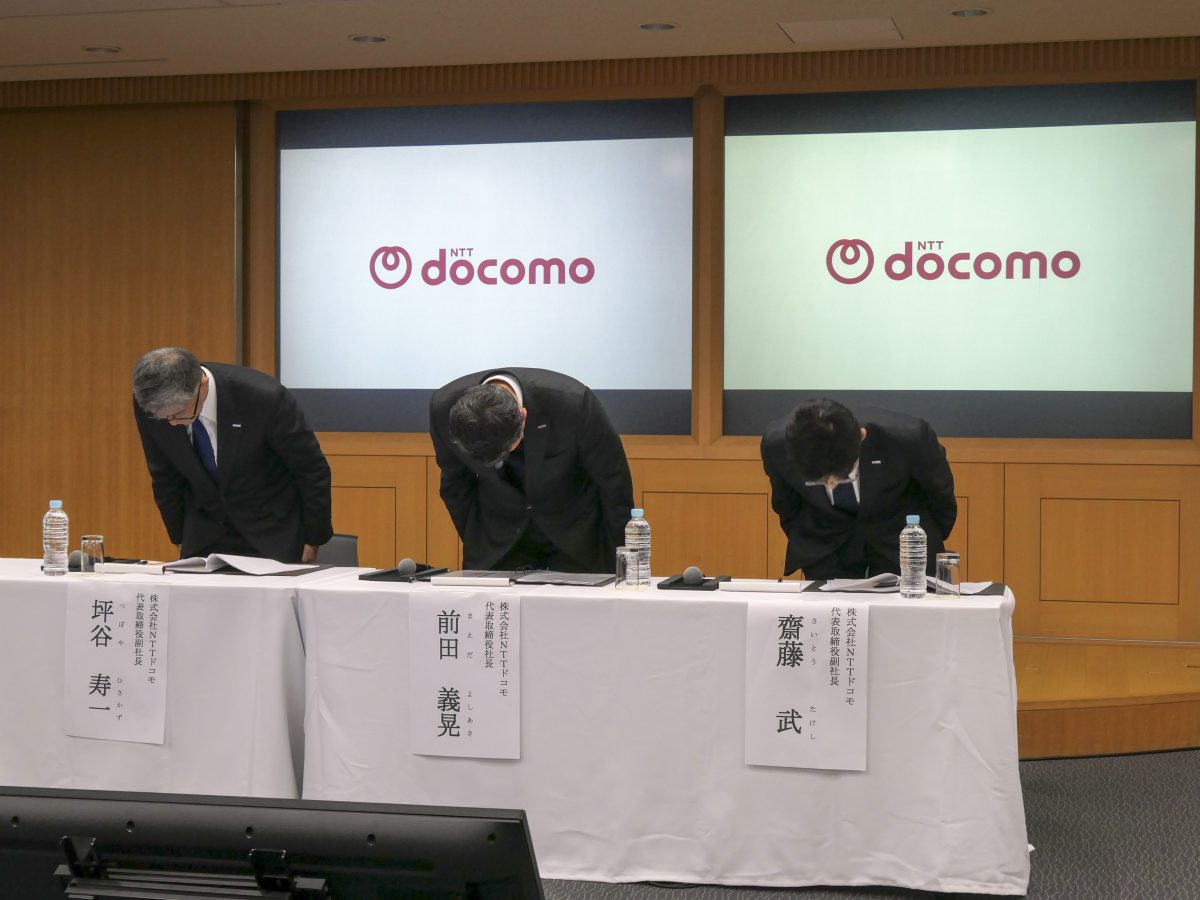
前者は昨今急増しているサイバー攻撃、後者はネットワークの通信障害と、トラブルの内容や性格は大きく異なる。だがいずれも全国的に、しかも多くの人に影響したこともあって、同社は一連のトラブルが明らかになった翌日の2026年11月6日に急遽記者説明会を実施。一連の問題の経緯と今後の対応について説明している。
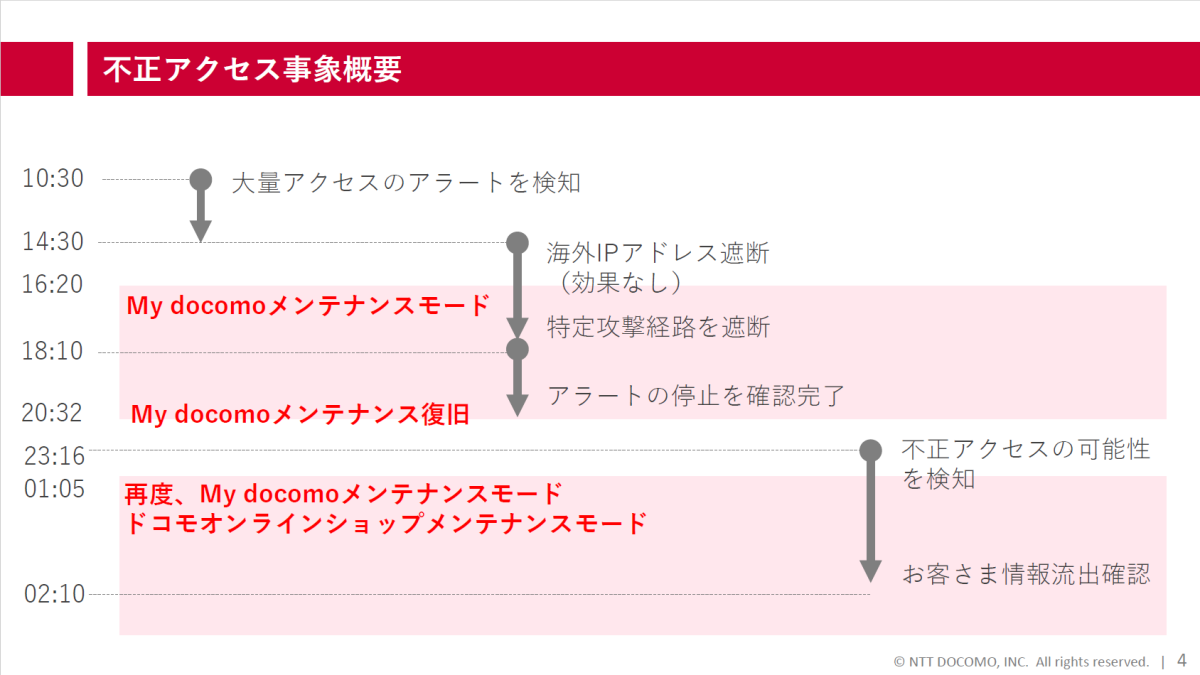
中でも説明に重きが置かれていたのは不正アクセスによる個人情報流出に関してだ。同社の説明によると、外部からの不正アクセスを検知したのは11月4日で、インターネット経由で大量のアクセスがあったことを検知したという。
そこで同社では「My docomo」をメンテナンスモードに移行し、IPアドレスの遮断や、特定の攻撃経路を遮断した後にサービスを復旧させたが、再び不正アクセスの可能性を検知したことで再度My docomoとドコモオンラインショップをメンテナンスモードに移行。その後調査を進めた結果、顧客情報の流出が確認されたという。
ここ最近多くの企業がサイバー攻撃で個人情報を流出させているが、その背景にはAIの進化によるサイバー攻撃の高度化などが挙げられ、その多くが特定のAIツールを用いたものとの見方もなされている。ただNTTドコモ側の説明によると、今回の不正アクセスは従来報告されているものではなく、特定の脆弱性を狙ったものなどシンプルなものとも違い、複数のシステムが連動する部分での挙動を狙うという、高度で巧妙な攻撃だったという。
また情報が流出した顧客への対応として、NTTドコモではSMSやダイレクトメールによる案内を順次実施するほか、お見舞金の支払いも検討しているとのこと。今後流出した情報を基にした犯罪行為がなされる可能性もあるだけに、不審なメールやSMSに注意するなど、顧客への注意喚起も実施している。
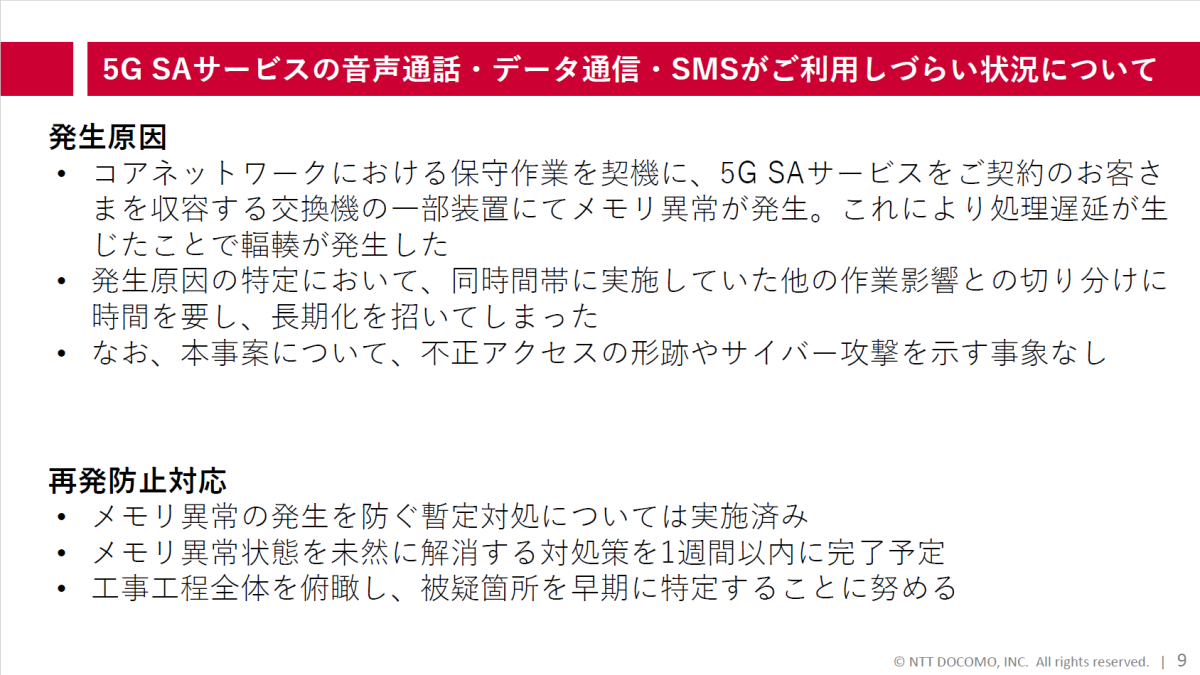
一方の通信障害に関しては、コアネットワークの保守点検に際して、5G SA契約者を収容する交換機の一部装置にメモリ異常が発生。その結果として処理遅延が生じ、特定箇所に通信が集中して混雑する「輻輳」が生じ、通信ができない状態が生じてしまったのが原因だという。
また通信障害が長引いた原因について、同社では同じ時間帯に全国規模での加入者データベースに関するファイル更新作業を並行して実施していたため、どちらが障害の原因かを切り分けて確認するのに時間を要したためだと説明している。
メモリ異常による輻輳は、NTTドコモに限らず過去にも多く発生させているだけに、その早期復旧に向けたさまざまな対策も講じられている。NTTドコモでもAIエージェントを活用して早期復旧を図る仕組みなどを導入していたが、それらを活用する以前に、メモリの異常と加入者データベースの更新、どちらが通信障害に至った原因なのかを切り分けるのに時間を要したことが、復旧の遅れにつながったようだ。
NTTドコモは非常に多くの人が利用するサービスを提供しているだけあって、個人情報流出と通信障害が、いずれも大きな問題であることに間違いはない。ただ同社のサービス規模を考えると、被害の影響が必ずしも大きなものだったとは言い難いことも、また確かである。
不正アクセスに関して言うならば、同社の携帯電話回線契約者数でいえばおよそ9,000万以上あり、そのうち流出したのは30万弱であることから、割合は小さい。昨今のサイバー攻撃で、NTTドコモより多くの個人情報を流出させたり、より深刻な被害を引き起こしたりした企業は少なからずある。
通信障害に関しても、影響を受けたのは5G SAの契約者であり、その数は158万7,000人。4Gや従来の5G(5G NSA)の契約者は影響を受けていないので、やはり契約者全体から見れば数は少ない。また5G SA契約者であっても、一時的に5Gを使わないよう切り替えれば通信を継続できたことから、真に通信できなかった人はかなり限定的だったものと考えられる。
そうしたことを考えると、NTTドコモが問題発生の翌日、即座に謝罪会見を実施し経緯を説明したことには、逆に驚きがあったことも確かだ。なぜ同社がそのような対応を取ったのかといえば、そこには大きく2つの理由があるものと考えられる。
1つは2022年にKDDIが約3日間にわたって発生させた通信障害以降、通信会社の通信障害報告体制が見直され、迅速かつ丁寧な情報発信が求められるようになった影響だ。実際、総務省は2023年より「電気通信サービスにおける障害発生時の周知・広報に関するガイドライン」を公表しており、NTTドコモはその中に定められる、利用者に与える影響が大きい「指定公共機関」の1つとされている。
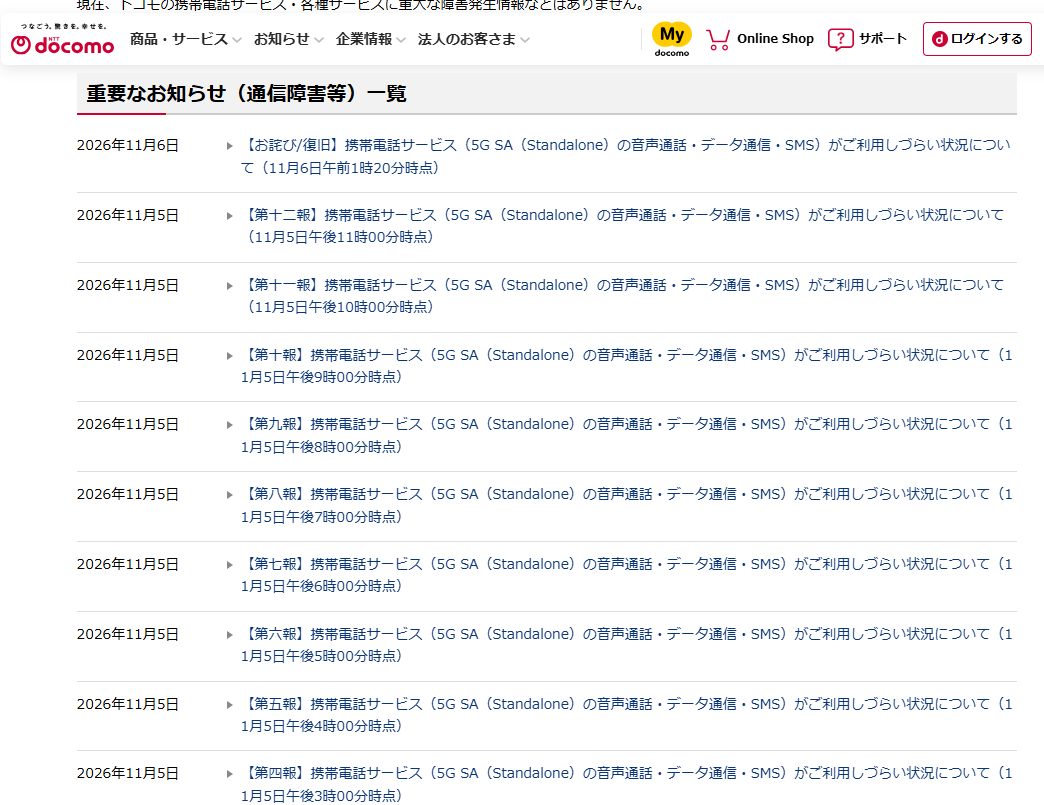
指定公共機関は、通信障害などが発生した際にホームページで「更新内容がなくても、例えば、指定公共機関は深夜早朝を除き、少なくとも1時間ごとを目安に情報の更新を行う」必要があるとされている。それゆえNTTドコモは、今回の通信障害に際して、変化の有無にかかわらず1時間おきにホームページで情報を逐次伝えている。
それだけに、NTTドコモは通信障害だけでなくサイバー攻撃に関しても、早期に判明した情報を伝えて顧客への周知を素早くする必要があると考え、会見の早期実施に至った可能性があるのではないかと考えられる。
もう1つ、同社の信頼回復が途上にあることも大きく影響したのではないだろうか。NTTドコモは2023年の通信品質低下以降、とりわけ通信品質に関して多くの顧客の信頼を失い、現在はその回復途上にあることから、被害の程度によらず早期に会見を実施し、早期の対応を図ることで少しでも早く信頼回復に努めたかったといえそうだ。
ただNTTドコモは、2026年10月16日に緊急地震速報(誤報)が配信されなかったという問題を発生させているし、会見と同日の2026年11月6日には契約者の情報をアマゾンジャパンに有効な同意を得ることなく提供したことで総務省から行政指導を受けるなど、ここ最近多くの問題を発生させている。
それら事象は全て発生原因も内容も異なり、因果関係がある訳ではない。ただ、2026年11月11日には5G SAサービスで再び通信障害を発生させており、多くのトラブルが続けば顧客の信頼が一層失われてしまうだろう。
信頼回復に近道はないだけに、同社には1つ1つの背景を検証しながら再発防止を進め、信頼回復に努める地道な姿勢の継続が求められるのではないだろうか。