ターゲットPCへの物理的なアクセスが必要
Windows 11、わずか数回のキー操作でBitlocker回避し侵入~コード実行許すゼロデイ脆弱性
Share


Windows 11に、新たなゼロデイ脆弱性が発見された。その脆弱性を利用すると、Bitlockerで暗号化されたWindows 11 26H2に約5分ほどで侵入でき、コード実行が可能だという。
Nightmare Eclipseの名で知られるセキュリティ研究者アブデルハミド・ナセリ氏が発見し、「FastUnlock」と名付けたこの脆弱性は、目の前にあるWindows 11 PCにキーボードがつながってさえいれば悪用できてしまう。
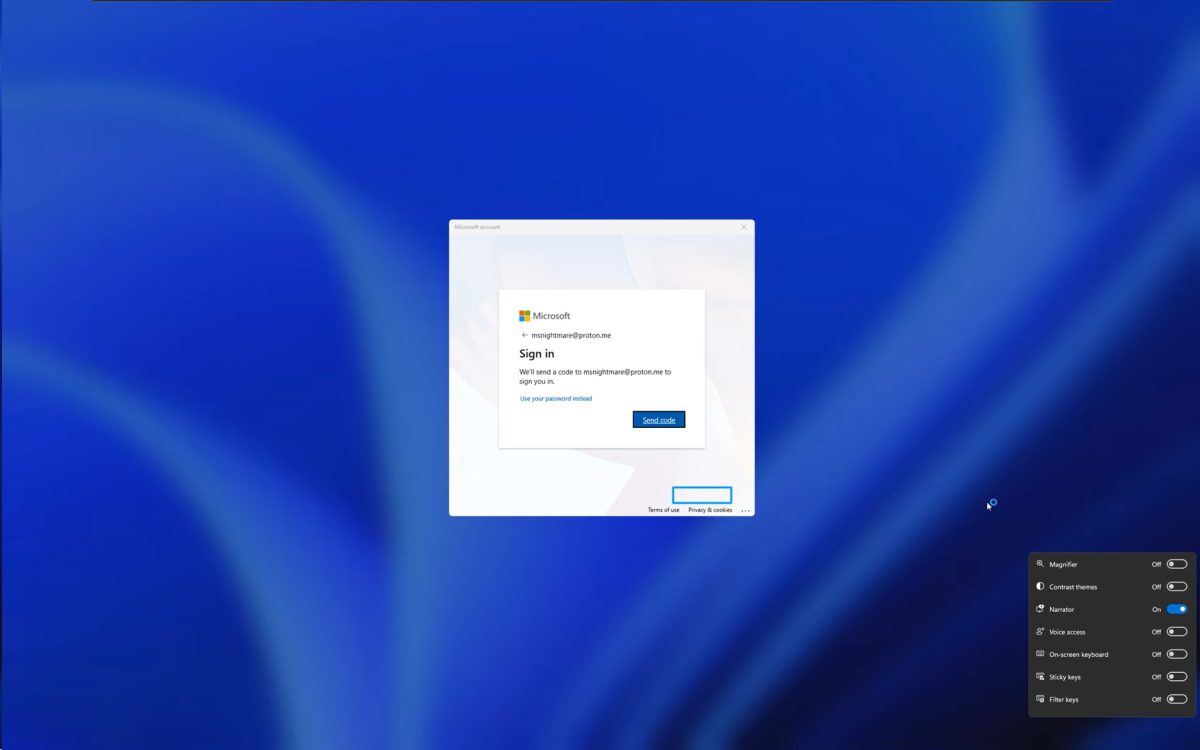
まずは、Windows 11のログイン画面で「PINを忘れた場合」を選択し、現れたMicrosoftアカウントへのログイン画面で、WindowsキーとアルファベットのUのキーを同時に押して「アクセシビリティ」のメニューを表示させ、「ナレーター」機能をオンにする。
そこからは、キーボードのCaps Lockキー、カーソルキー、Enterキーを使って、キーボードでUIを操作する要領でフォーカスを移動する。そうすると、なぜか画面上に表示されていないUIにフォーカスが移るのがわかる。Windows 11のロック画面は、実質的には画面の最前面を覆い隠しているだけなので、ここまでの操作では、その裏に表示されているウィンドウを操作しているというわけだ。
この操作はWindowsの「Webサインイン」機能で使用されるシステム管理用ローカルアカウントの「WsiAccount」権限で行われるため、コードの実行も可能になるという。つまり、この問題を悪用すれば、ターゲットとするPCのデータとプログラムすべてにアクセスできてしまうことになる。
ナセリ氏は「この脆弱性は、私がテストしたすべてのマシンで極めて一貫しているようだ」と述べている。また、コミュニティサイトのRedditでも、上記の動作を再現できたとの報告があがっている。
記事執筆時点ではこの脆弱性に対するマイクロソフトの対応はなく、パッチもまだ出ていない。とはいえ、この脆弱性を突くにはPCに物理的にアクセスする必要があるためそれほど緊急性も高くないのかもしれない。
- Source: FastUnlock(GitHub)
- via: Tom's Hardware