AIでハッキングと修正のイタチごっこが加速
マイクロソフトCEO、AI使うハッキング増加の懸念に対し「パッチ適用不可」な重要インフラが多くあると指摘
Share


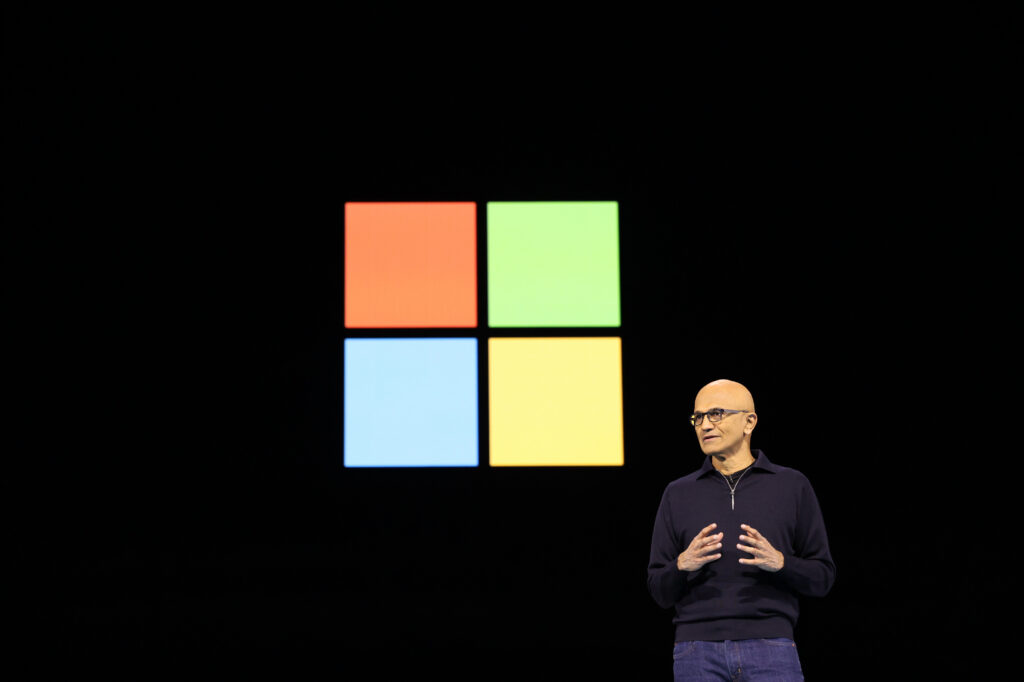
マイクロソフトCEOのサティア・ナデラ氏は米国の多くの重要なインフラ設備に修正不可能なソフトウェア脆弱があり、その多くがAIに発見され、攻撃されるのをただ待っている状態だと述べた。
これは11月18日に開かれたNew York Times主催のカンファレンスにおける発言だ。
ナデラ氏は「ファームウェアやチラー(データセンターや産業施設の電気室などで使われる冷却装置)、その他あらゆる場所の空調システムなどを考えてみてください。ちなみに、それらはすべてインターネットに接続されている」と語っている。
ざっくりと要約すれば、世界中にあるあらゆる「スマートではない機器」が(遠隔監視などのために)インターネットに接続するようになった世の中では、いまやそれらの頭痛のタネになっているということだ。
ここ最近だけを見ても、全米の航空機が離陸できなくなったり、米国家安全保障局(NSA)の機密ネットワークやアップルのiCloudに障害が発生するなど、大規模な障害が続発している。これらはいずれもハッキングによる被害ではないとされている。

マイクロソフトもMicrosoft 365、特にOutlookで大規模な障害を経験したばかりだが、ナデラ氏はこうした世界に波及するような不具合は「潜在的なバグ」が原因でそこに「最悪の事態」が重なった結果だという。「われわれはインシデントへの対応策を発表し、上流のアーキテクチャ面と運用面の両方から得られた教訓をすべて活用して、問題を修正していくつもりだ」とナデラ氏は述べた。
そして、重要なインフラを担うものの修正を加えることができないファームウェアを使用する脆弱なシステム・インフラ設備に関しては、「間違いなく近代化を進める必要」があるとした。
進歩したAIは、それを悪用する者にとっては便利で手軽、そして強力なハッキングツールとなっている。ソフトウェア企業は、以前はパッチをテストし、状況を把握し、展開するのに十分な時間があったが、AIによって高度なサイバー攻撃がはるかに容易に短期間で実行できるようになった。
こうした状況に、ナデラ氏は「(脆弱性を修正する)パッチは、公開されたらすぐに本番環境に適用する必要がある。なぜなら、発見された脆弱性は実際に悪用されているからだ」と述べた。
- Source: New York Times TechCrunch