速やかな対応が求められます
PHPの脆弱性発覚により、世界中でウェブサイトが一時メンテナンスモードに
Share


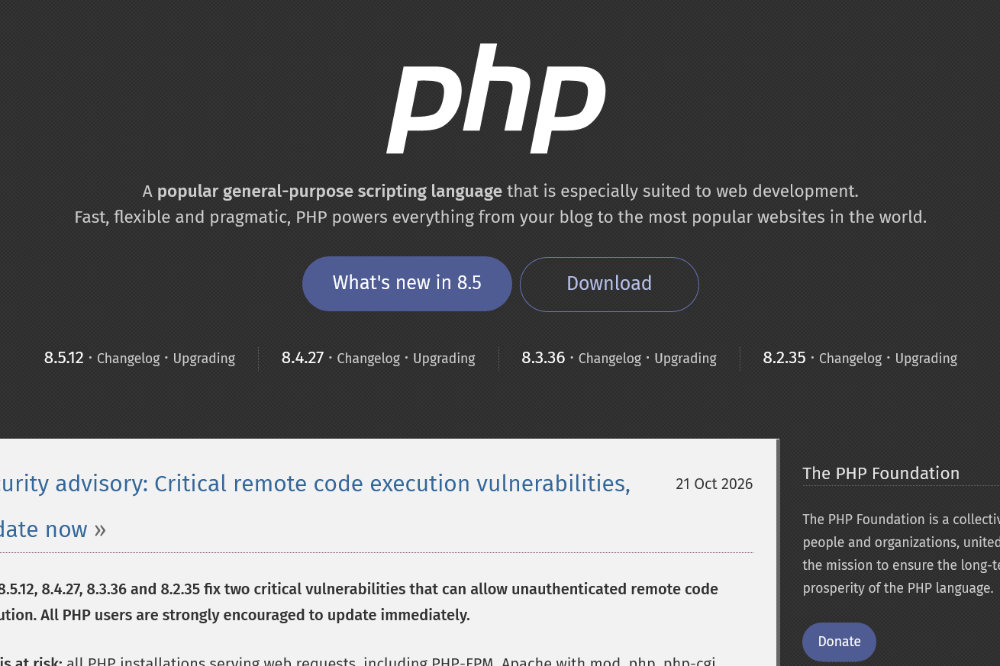
10月21日、インターネット上の約7割のウェブサイトを構築するのに用いられているオープンソースのスクリプト言語「PHP」に、重大な脆弱性が2件発見された。これを受け、世界中のウェブサイトが修正パッチを適用するため、一時的にメンテナンスモードになった(なっている)。
この記事を執筆している時点で、PHPの開発チームはセキュリティアップデートを適用したv8.5.12、v8.4.27、v8.3.36、v8.2.35をリリースしている。ウェブサーバーの運用担当者は、これらのうち使用している環境に応じたバージョンをすみやかに適用することが求められる。
もしこの脆弱性が悪用された場合は、遠隔から認証を経ることなく悪意あるコードを実行できてしまう。専門家の報告によると、すでに、発見された脆弱性を悪用する手法が存在しており、実際に悪用されているという。
影響を受けるのは、主に外部からのリクエストを受け付けるウェブサーバー内のPHP環境だが、サイバーセキュリティ企業Wizはブログ記事で、「根本的な欠陥は数十年にわたり存在していたが、その悪用可能性を実証するには、人間の研究者が現実的に達成できる限界に近い、極めて複雑な一連の手順が必要だった。最新のAIモデルがその障壁を大幅に引き下げ、長年の欠陥を悪用可能な脆弱性に変えてしまった」と述べている。
さらに考えられる悪用のしかたとして、攻撃者はウェブサーバー上のPHP環境を利用してウェブベースのバックドアや、リモートからあたかも目の前のコンピューターであるかのよう操作可能にする「ウェブシェル(web shells)」をインストールするために使われる可能性が指摘されている。
なお、セキュリティ情報ブログKrebs on Securutyは、専門家の意見として「過去10年間にリリースされたすべてのPHPバージョンは、これらの脆弱性の少なくとも1つの影響を受ける」可能性があると伝えている。
今週に入って以降、ラウドネイティブなデータベースサービスであるTiDB Cloudの侵害や、インドの認証局であるeMudhraの秘密鍵が侵害される事例など、重大なセキュリティ侵害の報告が相次いでいる。これらの事例に関連性はないと見られているが、近年の生成AIの高性能化にともない、脆弱性が発見された際に攻撃者がAIを使ってすぐに悪用することが簡単になっている可能性が考えられる。
- Source: Wiz
- via: Krebs on Security TechCrunch