ガバガバかも
トランプ・モバイル、3615人分の顧客データ流出か
Share


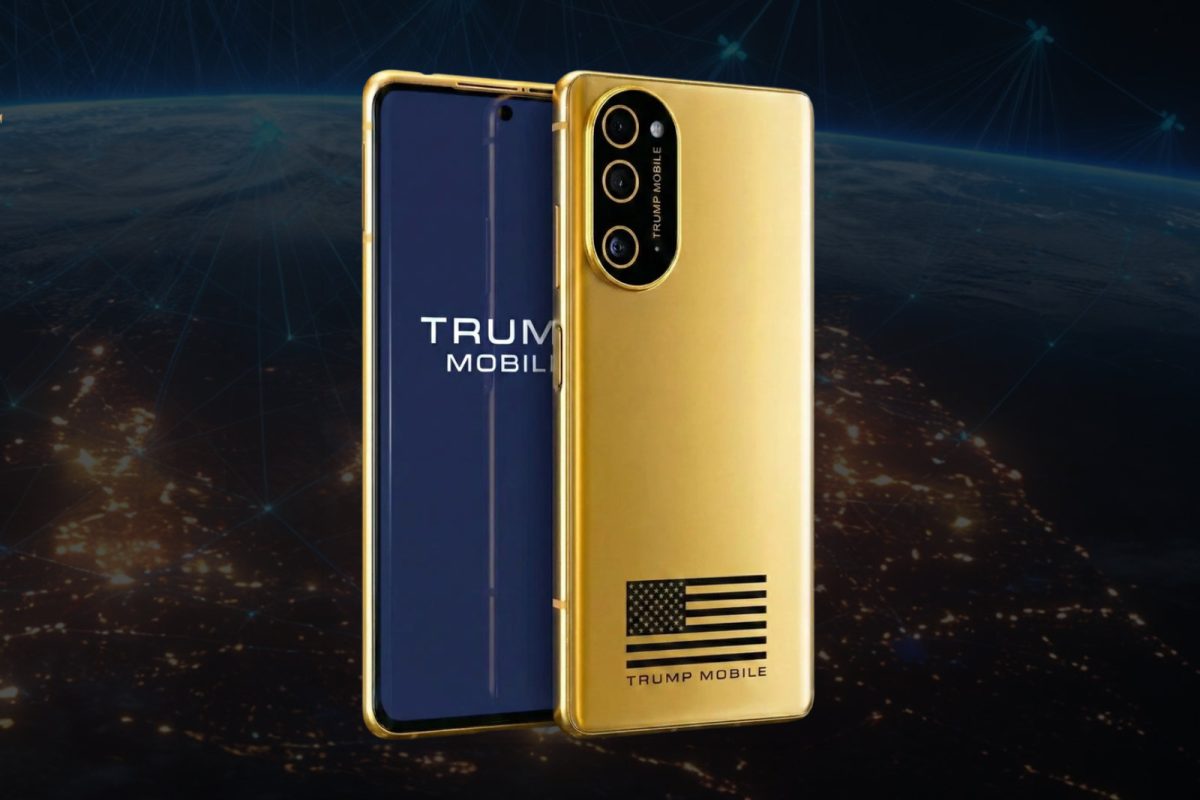
「BYOD」と称するハッカー・グループが、Trump Mobileから顧客3615人分の個人情報が含まれたファイルを盗み出したと主張している。
BYODは先週、ダークウェブ上のサイトにそのファイルを公開し「Trump Mobileは侵害されたことを知らされた後、『我々にはこれに対処するチームがない』と返答し、ハッキングした者は誰でもテロリストだと述べた」と主張した
少なくとも、流出したとされるデータの一部が実在の顧客情報と一致することは確認されている。テクノロジー系ニュースサイトPCMagによると、流出した個人情報を含むファイルに名前のある3人の人物が、過去にTrump Mobileとやりとりをしたことがあることを確認したとのことだ。ファイルには3人の氏名や電話番号、メールアドレス、住所が記されていた。ある顧客は、流出したファイルにトランプ・モバイルの料金プランのひとつ「30日間通話・テキスト・データ無制限」を解約したことが正確に記載されていたことに驚いていたという。
BYODはPCMagに対し、当初、フロリダ州のMVNO事業者でTrump Mobileのサービスを支えるLiberty Mobileの従業員を標的にしたと説明している。従業員の端末にトロイの木馬を送り込み、マルウェアをインストールすることで遠隔操作を可能にしたという。
ただ、BYODによると、Liberty Mobileの端末からアクセスできたのは「プリペイド電話の番号を検索する」機能などに限られていた。そのため、「Trump Mobileの公開されていたサブドメインに標的を切り替え、そこから情報を持ち出した」と説明している。
BYODは、盗み出した顧客情報が3615件にとどまった理由について、「そのMVNOを利用している顧客がそれだけだったためだ」と主張している。
また、盗み出したデータには「現在または過去にMVNOとしてこのサービスを利用していた人々」の情報が含まれているとBYODは主張している。一方、今回流出した情報の中には、Trump Mobileへの回線登録にも端末の予約注文にも一度も成功していない人物の情報も含まれていたという。
記事執筆時点では、Trump Mobileもリバティ・モバイルも個人情報の流出についてはコメントしていない。
なお、Trump Mobileから顧客情報が流出した可能性が取り沙汰されるのは今回が初めてではない。先月には、Endzoneとと名乗る別のハッカーグループが、Trump Mobileをランサムウェア攻撃の標的とし、約4,000人分の顧客データを盗んだと主張した。ただし、この主張についてもTrump Mobileによる確認はなく、独立した検証は行われていない。
また5月には、YouTuberのCoffeezillaとCr1TiKaLが、Trump Mobileのウェブサイトに、氏名やメールアドレス、住所などの顧客情報を外部から閲覧できる可能性のある脆弱性が存在すると指摘した。その後、Trump Mobileは、第三者のプラットフォームを通じて顧客の氏名、メールアドレス、住所、電話番号、注文識別子などがインターネット上からアクセス可能になっていたことを認めた。同社は、自社のネットワークやシステム、インフラが侵害された証拠はないと説明している。また、この問題は後に修正された。
- Source: Straight Arrow News
- via: PCMagPCMag