iOSを最新の状態に保つのがベストな対策
iPhone Duo予約開始を前に偽サイト登場。開くだけでiPhoneへの攻撃を試みる恐れ
Share


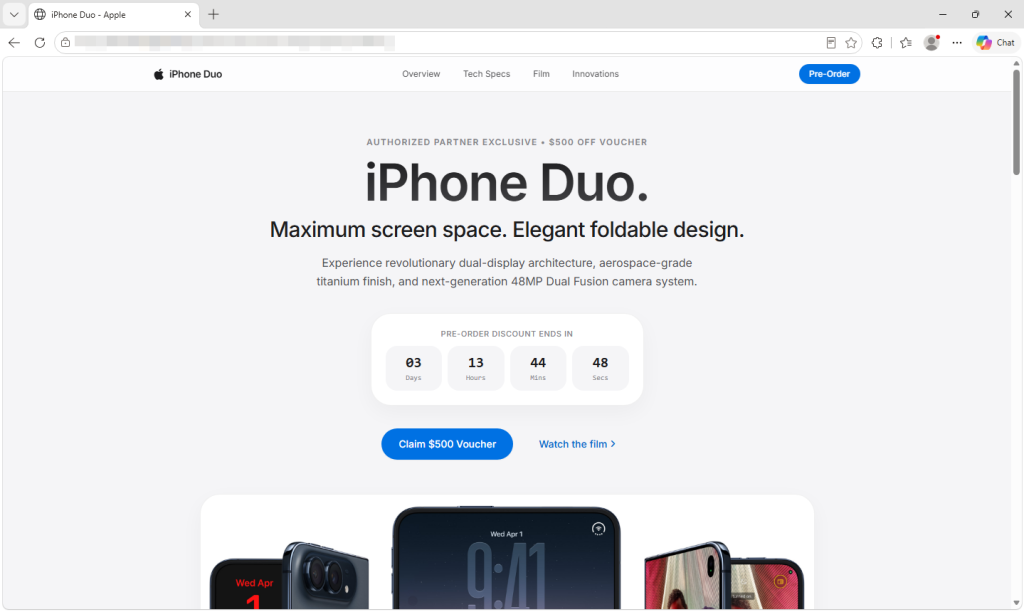
アップル初の折りたたみiPhone「iPhone Duo」の予約注文開始が10月16日に迫るなか、悪意あるコード/攻撃コードが仕込まれている偽の予約サイトが登場したと、米サイバーセキュリティ企業Malwarebytesが報告している。
この偽サイトはアップル公式サイトそっくりに作られており、「正規パートナー限定」として500ドルの割引券を提供すると称している。しかし、ボタンをクリックしたりフォームに入力したりするまでもなく、サイトを開いた時点で攻撃の試行が始まるという。
このサイトには「DarkSword」と呼ばれるエクスプロイトチェーン(複数の脆弱性をつなげて悪用する攻撃手法)が使われている。Safariで開くと、脆弱性が残る一部のiPhoneに対して攻撃が試みられる。スクリプトがSafariと認識しないブラウザを使っている場合は、「ブラウザ制限」と表示されるとのことだ。
攻撃に成功すると、Malwarebytesが解析したコードの上ではデバイス情報や識別子を取得し、インストール済みアプリの一覧や純正「メモ」アプリの内容を送信しようとする。その後、MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus、Tonkeeperなどの暗号資産ウォレットを探す。また、iPhoneのキーチェーンに保存された認証情報の取得も試みるという。
そして標的となるウォレットが見つかり、サーバーとの最初のやり取りに成功すると、ウォレットファイルや取得したキーチェーンデータ、写真のサムネイルをアップロードしようとする。さらに、メッセージ、連絡先、通話履歴、ボイスメール、電子メール、カレンダーの予定、キャッシュされた位置情報も標的とされる。
この攻撃の要となる「DarkSword」はGoogleが3月に公表しており、アップルはすでに関連する脆弱性の修正を配信済みである。Googleが確認したDarkSwordはiOS 18.4〜18.7を標的としており、脆弱性はiOS 26.3までにすべて修正されたという。
ユーザーが採れる対策は、iOSを最新バージョンに更新したうえで、広告やSNSなどに掲載された予約リンクを踏まず、アップル公式サイトに直接アクセスすることだろう。
iPhone Duoの日本での予約注文開始は10月16日午後9時から。Apple Accountで問題なくログインできるか、決済手段に不備はないかを事前に確認し、万全の準備をしておくのがいいだろう。
- Source: Malwarebytes
- via: 9to5Mac